Search:

  1. Релиз PHP 8.6

    Релиз PHP 8.6

    Что нового:
    Partial Function Application — частичное применение аргументов функций с помощью плейсхолдеров ? и ...
    Time\Duration — класс для работы с временными интервалами с наносекундной точностью.
    Polling API — эффективная работа с тысячами одновременных соединений через epoll, kqueue и другие системные механизмы.
    clamp() — ограничение значения заданным диапазоном.
    SortDirection — встроенный enum для направления сортировки.
    Readonly-свойства — поддержка значений по умолчанию.
    DocComments — возможность документировать отдельные параметры функций и методов.
    Stream API — структурированные ошибки и исключения при работе с потоками.
    Производительность — ускорение array_map(), printf(), JSON-кодирования и оптимизация замыканий.
    Безопасность — более строгие настройки сессий по умолчанию и поддержка постквантовой криптографии в Sodium.

    https://www.php.net/releases/8.6/ru.php

    • ❤️46
  2. В MySQL обнаружена критическая уязвимость

    В MySQL обнаружена критическая уязвимость

    Oracle сообщила об уязвимости CVE-2026-114952 в компоненте Client Programs, получившей оценку 9,1 из 10 по CVSS. Уязвимость допускает удалённую атаку без аутентификации с возможностью чтения, изменения и удаления данных.

    Затронутые версии MySQL Server:
    8.4.0–8.4.13;
    9.7.0–9.7.4;
    26.10.

    Также затронут MySQL Cluster, включая ветку 8.0.

    Насколько это опасно для обычного сайта? Если MySQL доступен только через localhost или закрытую внутреннюю сеть, риск значительно ниже. Особое внимание следует уделить серверам с открытым наружу портом 3306. На данный момент публичных эксплойтов и подтверждённых атак не обнаружено. Canonical присвоила уязвимости приоритет Medium, несмотря на критическую оценку CVSS. Рекомендуется ограничить сетевой доступ к MySQL и установить обновление безопасности, как только оно станет доступно.

    https://cve.now/CVE-2026-114952

    • ❤️19
  3. JetBrains прекращает разработкуPhpStorm Light

    JetBrains прекращает разработкуPhpStorm Light

    Экспериментальная облегчённая версия PhpStorm, доступная с июня этого года, не станет самостоятельным продуктом. Вместо этого JetBrains перенесёт её наработки в основной PhpStorm.

    Основные фишки продукта:
    - Ускорение запуска IDE и оптимизацию индексации проектов.
    - Снижение потребления оперативной памяти.

    Улучшения будут постепенно переносится в обычные обновления PhpStorm, после чего выпуск отдельных сборок PhpStorm Light прекратится.

    https://blog.jetbrains.com/phpstorm/2026/11/phpstorm-light-experimenting-with-a-lighter-version-of-phpstorm/

    • ❤️22
  4. В Nginx обнаружена критическая уязвимость, существовавшая более 10 лет

    В Nginx обнаружена критическая уязвимость, существовавшая более 10 лет

    Исследователи безопасности обнаружили серьёзную уязвимость CVE-2026-123007 (nginx2root) в реализации HTTP/2. Ошибка присутствует в Nginx начиная с версии 1.9.5, выпущенной ещё в сентябре 2015 года. Она позволяет удалённому злоумышленнику без авторизации повредить память процесса Nginx и при определённых условиях выполнить произвольный код с правами рабочего процесса.

    Основные подробности:
    - Уязвимы версии Nginx от 1.9.5 до 1.31.8 включительно при включённом HTTP/2.
    - Оценка опасности — 9,2 из 10 по CVSS 4.0.
    - Исследователи подтвердили возможность эксплуатации и выполнения произвольного кода.
    - Опубликован proof-of-concept эксплойта.
    - В рамках того же обновления исправлены ещё несколько серьёзных уязвимостей, включая проблемы в HTTP/2 и HTTP/3.

    Что делать?
    18 ноября выпущены исправленные версии Nginx 1.30.7 (stable) и 1.31.9 (mainline). Администраторам рекомендуется обновиться и полностью перезапустить сервер. Для пакетных версий Nginx необходимо проверить наличие исправлений от разработчиков дистрибутива. Ubuntu и Debian ещё не выпустили исправленные пакеты.

    В качестве временной меры можно отключить HTTP/2, но это не устраняет остальные обнаруженные уязвимости.

    • ❤️27
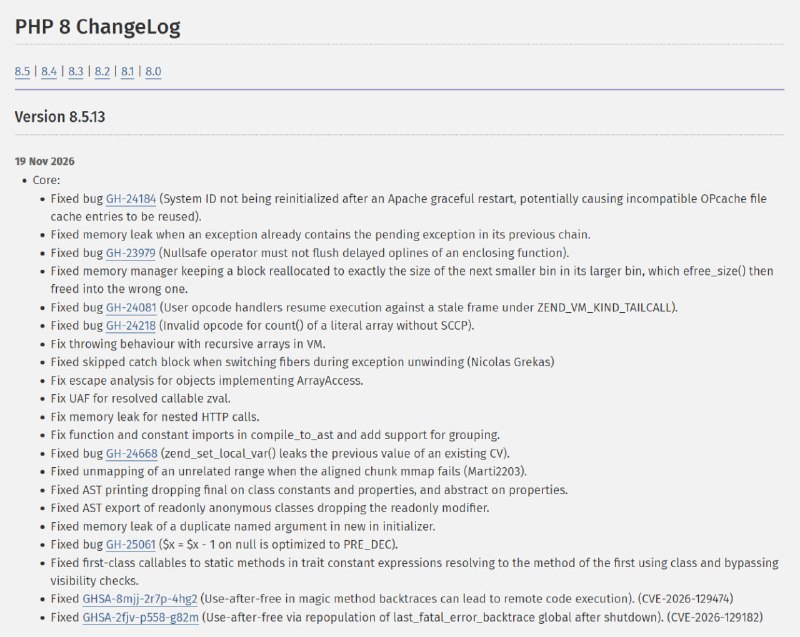
  5. Предстоящий критически важный выпуск обновлений безопасности PHP

    Предстоящий критически важный выпуск обновлений безопасности PHP

    Команда безопасности PHP объявляет о предстоящем выпуске обновлений безопасности, запланированном на четверг, 19 ноября 2026 года, с 17:00 до 17:30 MSK.

    Эти обновления являются частью регулярного четырёхнедельного цикла выпуска PHP и устраняют уязвимости безопасности, затрагивающие все поддерживаемые версии PHP. Наивысший уровень серьёзности обнаруженных уязвимостей — КРИТИЧЕСКИЙ (CRITICAL).

    Пользователям настоятельно рекомендуется подготовиться к оперативному обновлению PHP сразу после выхода новых версий.

    Технические подробности об уязвимостях и номера версий PHP с исправлениями будут опубликованы одновременно с выпуском обновлений.

    https://www.php.net/archive/2026.php

    • ❤️32
  6. Модели искусственного интеллекта ненавидят Python и любят PHP

    Модели искусственного интеллекта ненавидят Python и любят PHP

    https://blog.jetbrains.com/ai/2026/11/ai-models-hate-python-and-love-php-we-asked-12-of-them-1-200-times/ AI models hate Python and love PHP: we asked 12 of them 1,200 times - The JetBrains Blog

    • ❤️42
  7. PHP Debugger — облегчённая альтернатива Xdebug с поддержкой AI-агентов

    PHP Debugger — облегчённая альтернатива Xdebug с поддержкой AI-агентов

    Разработчики представили PHP Debugger — бесплатный open-source отладчик PHP, созданный на основе Xdebug. Главная цель проекта — обеспечить полноценную пошаговую отладку с минимальными накладными расходами.

    Высокая производительность — отладчик можно держать постоянно активным, даже когда IDE не подключена. В тестах авторов на Symfony накладные расходы по количеству выполняемых инструкций составили всего 1,3% против 35,3% у Xdebug.

    Совместимость с IDE — поддерживаются PhpStorm, VS Code и другие клиенты протокола DBGp. Доступны breakpoints, пошаговое выполнение, просмотр и изменение переменных.

    Отладка через AI — отдельный DBGP Client с MCP-сервером позволяет подключать Codex, Claude Code и других агентов. Они могут устанавливать breakpoints, запускать код, анализировать переменные и call stack, находя ошибки непосредственно во время выполнения программы.

    Docker и удалённая отладка — поддерживаются стандартные механизмы DBGp, включая удалённое подключение.

    Совместимость с Xdebug — MCP-клиент работает и с обычным Xdebug, поэтому возможности AI-отладки можно попробовать без замены существующего расширения.

    Что с ограничениями?
    В отличие от Xdebug, PHP Debugger не поддерживает code coverage, profiling и tracing. Эти задачи придётся решать другими инструментами.

    Проект пока молодой (актуальная версия 0.4.1), а в GitHub Issues встречаются сообщения о проблемах с FrankenPHP, сопоставлением путей и отдельными сборками Windows.

    Стоит ли пробовать?
    Особенно интересен разработчикам, использующим AI-агентов. Возможность предоставить Codex доступ к реальному выполнению PHP-кода — заметный шаг вперёд по сравнению с обычным статическим анализом.

    При этом MCP-клиент можно использовать отдельно, оставив привычный Xdebug.

    Официальный сайт
    GitHub — PHP Debugger
    GitHub — DBGP Client с MCP
    This media is not supported in your browser
    VIEW IN TELEGRAM

    • ❤️27
  8. Вышел PhpStorm 2026.3

    Вышел PhpStorm 2026.3

    JetBrains выпустила третье крупное обновление PhpStorm в этом году. Основной акцент — на работе с AI-агентами, PHP 8.6, Laravel и удалённой разработке.

    JetBrains Air — единое пространство для работы с Claude Code, Codex, Gemini, Copilot, OpenCode и другими агентами. Можно использовать существующие подписки и API-ключи без JetBrains AI. Доступен бесплатный Junie Lite. Изменения агентов можно просматривать и комментировать прямо в редакторе.

    Поддержка PHP 8.6 — автодополнение новых функций и конструкций, проверки совместимости, обнаружение устаревшего кода и автоматические исправления. Улучшено определение типов для generics, callable и array shapes.

    Улучшения Laravel — новые инспекции для несуществующих конфигурационных ключей, методов Livewire и resource-маршрутов. Появилась вкладка Processes для управления dev-сервером, очередями и другими фоновыми процессами.

    Git worktrees — перенос локальных настроек .idea в новые рабочие деревья, копирование файлов через .worktreeinclude и запуск скриптов инициализации. Pull Request и Merge Request теперь можно открывать в отдельных worktree, не затрагивая текущую ветку.

    Новый терминал на libghostty — улучшена совместимость с современными CLI-инструментами и AI-агентами. Терминальные вкладки можно размещать непосредственно в области редактора рядом с кодом.

    WSL и удалённая разработка — автоматическое обнаружение PHP-интерпретаторов, упрощённая настройка Xdebug, встроенное SSH-подключение и поддержка OpenSSH. Удалённый проект теперь можно редактировать ещё до завершения запуска IDE на сервере.

    Работа с базами данных — SQL-запросы непосредственно из чата с AI, а также запросы с объединением данных из разных СУБД через Workspace Data Source на базе DuckDB.

    Производительность — устранено множество зависаний интерфейса при работе с Composer, Twig, удалёнными подключениями и анализом типов. Часть блокирующих операций перенесена в фон.
    Также появился новый стартовый экран, позволяющий работать с файлами, терминалом и базами данных без открытия проекта, и возможность подключать произвольные LSP-серверы через отдельный плагин.

    Полный список изменений

    • ❤️40
  9. Flock 1.0 — бесплатное окружение для PHP-разработки

    Flock 1.0 — бесплатное окружение для PHP-разработки

    Состоялся первый стабильный релиз Flock — open-source инструмента для локальной разработки на PHP и Laravel. Работает на Windows, macOS и Linux без Docker, WSL и виртуальных машин.

    Основные возможности:
    - PHP 8.1–8.5 и Node.js — несколько версий одновременно, индивидуальные настройки для каждого проекта.
    - Автоматические домены и HTTPS — адреса вида project.test, встроенный Caddy, поддержка FrankenPHP и Laravel Octane.
    - Базы данных и сервисы — MySQL, PostgreSQL, MariaDB, MongoDB, Redis, Valkey, Meilisearch, Typesense и S3-совместимое хранилище.
    - Отладка — просмотр логов, SQL-запросов, dump(), перехват почты, интеграция Xdebug с PhpStorm.
    - Git worktrees — автоматическое создание отдельных окружений для веток с собственными доменами и базами данных.
    - AI-интеграция через MCP — поддержка Codex, Claude Code, Cursor и других агентов с доступом к логам, ошибкам и управлению сервисами.
    - Публичные ссылки — временный HTTPS-доступ к локальному проекту через Cloudflare Tunnel.

    Проект полностью бесплатный, без регистрации и платных подписок.

    Сайт и документация
    GitHub

    • ❤️76
  10. Inertia.js получила Live Props — реактивные данные без ручной работы с WebSocket

    Inertia.js получила Live Props — реактивные данные без ручной работы с WebSocket

    Тейлор представил одно из самых интересных обновлений Inertia.js 3 за последнее время — Live Props. Они позволяют автоматически обновлять данные на странице при получении событий от сервера, без перезагрузки страницы и постоянного polling. Вместе с этим в последних релизах появилось ещё несколько полезных возможностей.

    1. Live Props — главное нововведение
    Теперь в Laravel достаточно объявить prop как реактивный и указать событие, при котором он должен обновляться:
    Inertia::render('Orders/Show', [
        'order' => Inertia::live(
            fn () => $order->fresh(),
            on: new OrderUpdated($order)
        ),
    ]);

    Когда Laravel отправит событие OrderUpdated, Inertia автоматически обновит order через частичный HTTP-запрос. Остальная страница при этом не перезагружается. Работает через существующий Laravel Broadcasting: Echo, Reverb, Pusher. Переписывать события специально под Inertia не требуется.

    2. Обновление вообще без HTTP-запросов
    Появился Inertia::broadcastProps(), позволяющий отправлять новые значения непосредственно внутри WebSocket-события. Таким образом, есть два режима:
    - Событие служит сигналом, после которого Inertia запрашивает актуальные данные.
    - Событие сразу содержит новые данные, которые применяются без дополнительного обращения к серверу.
    Второй вариант особенно полезен для счётчиков, статусов, уведомлений и других часто обновляемых элементов интерфейса.

    3. Автоматическое управление подписками
    Inertia самостоятельно управляет подписками на события при переходах между страницами. Предусмотрены механизмы оптимизации:
    - Несколько событий объединяются в один запрос.
    - Можно ограничивать частоту обновлений (throttle).
    - Обновления приостанавливаются в неактивных вкладках.
    - После восстановления WebSocket-соединения данные синхронизируются повторно.
    Поддерживаются публичные, приватные, presence-каналы и encrypted private channels.

    4. Совместимость с Deferred Props
    Live Props работают совместно с Inertia::defer(), once(), optional() и always(). Например, тяжёлую статистику можно загрузить уже после отображения страницы, а затем автоматически обновлять при изменениях на сервере.

    5. Новый хук useProp()
    Позволяет получить значение отдельного prop и отслеживать его состояние:
    const { value, loading, loaded } = useProp('order')
    Теперь можно показывать индикатор обновления конкретного блока, не затрагивая состояние загрузки всей страницы.

    6. Контроль автоматических обновлений
    Разработчик может перехватить событие live и отменить применение данных. Например, вместо автоматического изменения содержимого таблицы можно показать сообщение «Появились новые записи» и предложить пользователю обновить данные вручную.

    7. Поддержка HTTP-метода QUERY
    В Inertia.js 3.10 появилась поддержка нового HTTP-метода QUERY, недавно добавленного в Laravel. Он предназначен для запросов чтения, как GET, но позволяет передавать сложные параметры в теле запроса, а не в URL. Например, фильтры с вложенными массивами, десятками параметров и сложными условиями поиска. Доступны router.query(), form.query() и method="query" в компонентах.
    Inertia также запоминает параметры таких запросов для частичных обновлений, polling и бесконечной прокрутки. При обычном обновлении страницы браузером параметры не сохраняются.

    8. Улучшения SSR
    Для inertia:start-ssr добавлен параметр
    --no-stop-before-start.
    Он позволяет запускать новый SSR-процесс без предварительной остановки существующего. Особенно актуально для нескольких SSR-реплик за балансировщиком нагрузки. Также исправлен ряд ошибок, связанных с конкурентными запросами, устаревшими ответами и работой SSR.

    Анонс Тейлора Отвелла
    Реализация Live Props на GitHub

    • ❤️51
  11. Elephc: PHP-код может работать в десятки и сотни раз быстрее

    Elephc: PHP-код может работать в десятки и сотни раз быстрее

    Разработчики компилятора Elephc продолжают оптимизировать преобразование PHP в нативный машинный код. В новом PR улучшена работа с массивами, циклами, строками и встроенными функциями. В отдельных синтетических тестах ускорение достигает сотен раз по сравнению с обычным PHP.

    Пока Elephc не готов заменить PHP в Laravel и других крупных фреймворках. Но перспективна возможность компилировать отдельные ресурсоёмкие участки PHP-кода в нативные расширения, не переписывая их на C или Rust.

    https://github.com/illegalstudio/elephc/pull/2090

    • ❤️66
  12. Вышел Composer 2.11

    Вышел Composer 2.11

    Главное нововведение — механизм cooldown, позволяющий откладывать установку новых версий пакетов на заданное время (например, 24 часа). Это снижает риск атак через скомпрометированные зависимости. По умолчанию функция отключена.

    Также исправлен ряд уязвимостей безопасности, включая утечку токенов в composer.lock, ускорено разрешение зависимостей, снижено потребление памяти и убран автоматический fallback на установку из исходников.

    https://blog.packagist.com/composer-2-11-release/

    • ❤️32
  13. PHP: разработчики предупредили о дополнительном сценарии RCE (

    PHP: разработчики предупредили о дополнительном сценарии RCE (CVE-2026-115560).

    Уязвимость проявляется при редком сочетании настроек: приложение должно переключать session.serialize_handler с php_binary или php_serialize на php во время выполнения, при включённом session.upload_progress.

    До выхода следующего релиза PHP рекомендуется установить session.upload_progress.enabled=0. Если настройка уже отключена после предыдущего предупреждения о CVE-2026-109619, дополнительных действий не требуется.

    Исправление войдёт в очередной плановый релиз PHP.

    • ❤️20
  14. Ondřej Surý выпустил обновлённые пакеты PHP с исправлениями критических уязвимостей

    Ondřej Surý выпустил обновлённые пакеты PHP с исправлениями критических уязвимостей для всех веток, представленных в его репозитории, включая устаревшие и официально не поддерживаемые версии вплоть до PHP 5.6.
    Обновления распространяются через репозитории Sury для Debian и Ubuntu.

    • ❤️110
  15. Node.js сегодня закрыл 4 уязвимости высокой степени опасности

    Node.js сегодня закрыл 4 уязвимости высокой степени опасности

    Самая серьёзная, CVE-2026-111497, находится в декодере Brotli и, по словам Node.js, позволяет выполнять код удалённо.

    Две ошибки позволяли обойти проверку имени хоста в TLS. Ваше приложение может принять за действительный сертификат, который не принадлежит серверу, с которым оно общается.

    Если у вас есть что-то на Node.js:

    ➡️ Выполните node -v. Если версия ниже v22.23.4, v24.22.1 или v26.12.1, обновитесь

    ➡️ Если вы деплоите с Docker, пересоберите образ. Обновление вашей машины не изменит то, что в продакшене

    ➡️ Если вы всё ещё на Node.js 18 или 20, для вас нет патча: пора мигрировать

    • ❤️19
  16. PHP2Shell: Искусственный интеллект обнаружил критические уязвимости удаленного выполнения (RCE), затрагивающие 70% интернета

    PHP2Shell: Искусственный интеллект обнаружил критические уязвимости удаленного выполнения (RCE), затрагивающие 70% интернета

    Статья непосредственно от исследователей, обнаруживших уязвимости. Технический разбор четырёх ошибок управления памятью в ядре PHP, которые исследователи объединили под названием PHP2Shell. Ошибки существовали более десяти лет, но их было чрезвычайно сложно превратить в работающий эксплойт. Использование ИИ позволило исследователям решить эту задачу.

    https://www.wiz.io/blog/php2shell-php-rce

    • ❤️22
  17. Cloudflare сообщает, что уже фиксирует ранние атаки по двум уязвимостям PHP, за часы до выхода патча. Правила WAF для известных векторов эксплуатации уже активированы для всех клиентов, включая бесплатные тарифы. Часть сайтов полностью отключаются во избежание взлома. Из крупных, например, DeviantArt (~200M посетителей в месяц) отключил сервера.

    Cloudflare сообщает, что уже фиксирует ранние атаки по двум уязвимостям PHP, за часы до выхода патча. Правила WAF для известных векторов эксплуатации уже активированы для всех клиентов, включая бесплатные тарифы. Часть сайтов полностью отключаются во избежание взлома. Из крупных, например, DeviantArt (~200M посетителей в месяц) отключил сервера.

    В сети распространяется видео с эксплойтом php2shell, на котором видно взлом последней версии WordPressа, а также phpBB и Drupal.

    • ❤️30