Laravel World

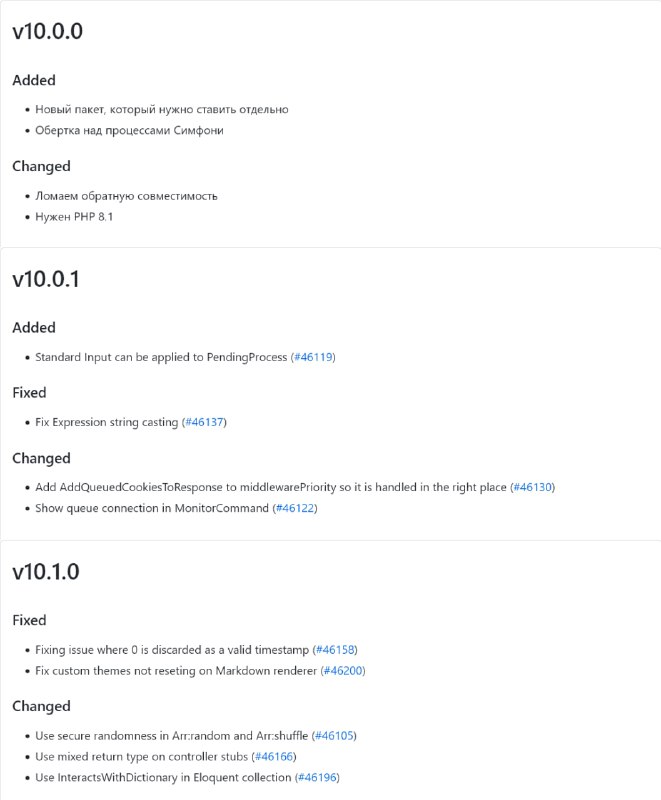
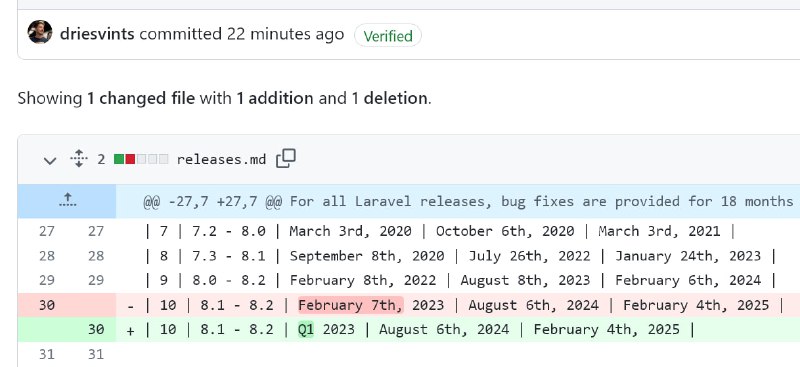
  1. А Тейлор точно использует Семантическое Версионирование? А то меня терзают смутные сомнения, что релизы делаются исключительно ради плана (мажоры — февраль, миноры — вторник, остальное засунем в патчи), а что там в них будет, какая разница... ведь у самурая нет цели, только путь.

    А Тейлор точно использует Семантическое Версионирование? А то меня терзают смутные сомнения, что релизы делаются исключительно ради плана (мажоры — февраль, миноры — вторник, остальное засунем в патчи), а что там в них будет, какая разница... ведь у самурая нет цели, только путь.

    • ❤️46
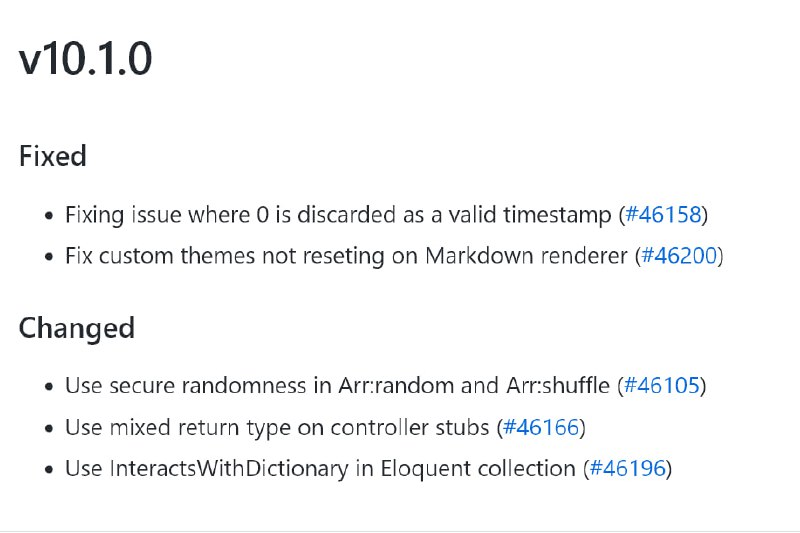
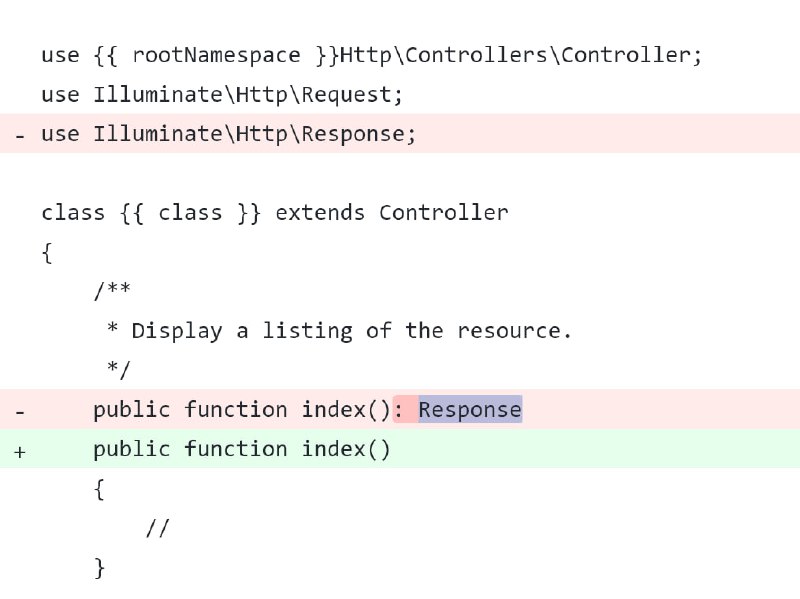
  2. Из-за недовольства народа, обнаружившего, что в заглушках Laravel 10 используется не самый популярный возвращаемый тип Response, сразу выбрасывающим ошибку при выводе обычного шаблона через View, общим решением было решено вообще отказаться от типов в заглушках. Ждите изменение в следующей версии фреймворка.

    Из-за недовольства народа, обнаружившего, что в заглушках Laravel 10 используется не самый популярный возвращаемый тип Response, сразу выбрасывающим ошибку при выводе обычного шаблона через View, общим решением было решено вообще отказаться от типов в заглушках. Ждите изменение в следующей версии фреймворка.

    • ❤️83
  3. Laravel Collections: The Artisan’s GuideКлючевой функционал Laravel-коллекций. Как с их помощью можно упрощать и оптимизировать ваш код.

    Laravel Collections: The Artisan’s Guide

    Ключевой функционал Laravel-коллекций. Как с их помощью можно упрощать и оптимизировать ваш код.

    https://wendelladriel.com/blog/laravel-collections-the-artisans-guide/ Laravel Collections: The Artisan's Guide

    • ❤️40
  4. Новый фасад Process в Laravel 10Подробнее о том, как использовать и тестировать новый функционал.

    Новый фасад Process в Laravel 10
    Подробнее о том, как использовать и тестировать новый функционал.

    https://beyondco.de/blog/laravel-10-new-process-facade/ Laravel's new Process facade

    • ❤️37
  5. Релиз PHP 8.2.3, 8.1.16 и 8.0.28Исправление уязвимостей: • CVE-2023-0567 — Password_verify() always return true with some hash • CVE-2023-0568 — 1-byte array overrun in common path resolve code• CVE-2023-0662 — DOS vulnerability when parsing multipart request body

    Релиз PHP 8.2.3, 8.1.16 и 8.0.28

    Исправление уязвимостей:
    • CVE-2023-0567 — Password_verify() always return true with some hash
    • CVE-2023-0568 — 1-byte array overrun in common path resolve code
    • CVE-2023-0662 — DOS vulnerability when parsing multipart request body

    https://www.php.net/ChangeLog-8.php

    • ❤️33
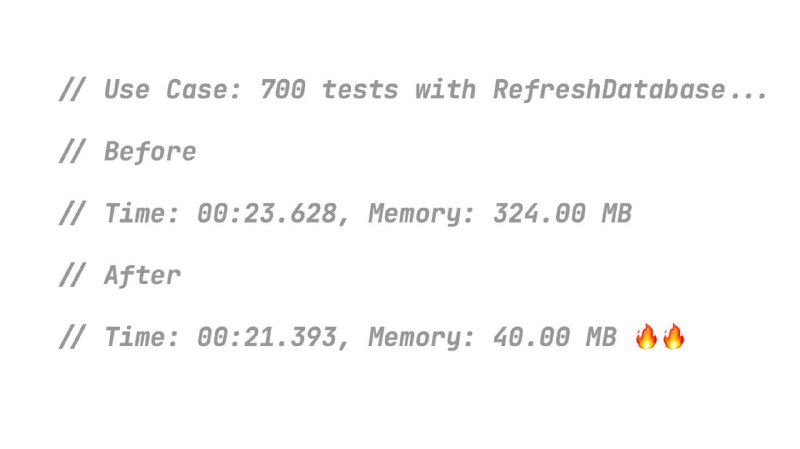
  6. В следующем релизе Laravel будет исправлена утечка памяти в тестах, использующих анонимные миграции и трейт RefreshDatabase.

    В следующем релизе Laravel будет исправлена утечка памяти в тестах, использующих анонимные миграции и трейт RefreshDatabase.

    • ❤️68
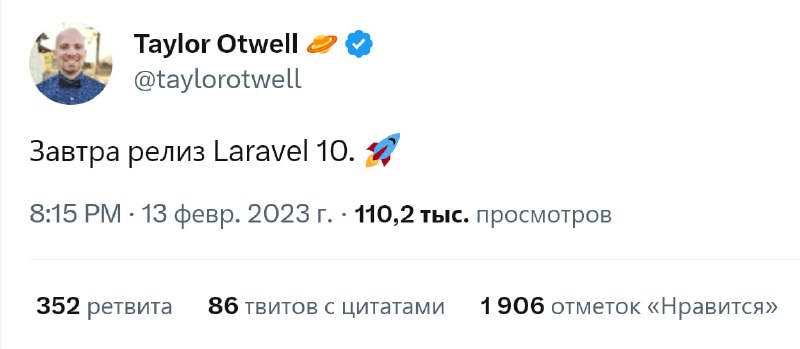
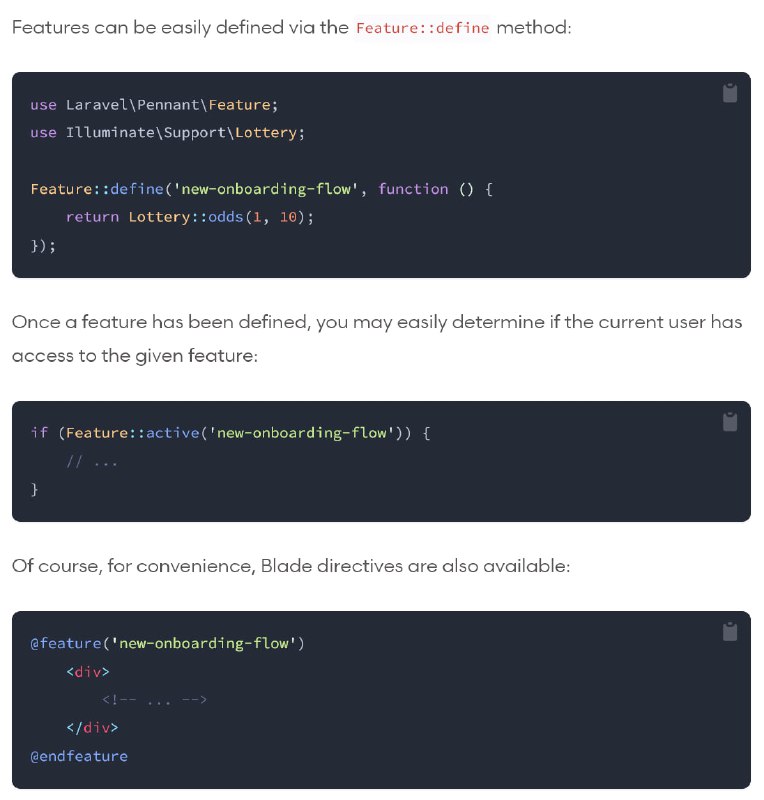
  7. Laravel 10 — Что нового?Новая версия фреймворка выйдет буквально на днях. В ней продолжается, начатая в девятой версии, политика ввода возвращаемых типов и аргументов для всех методов скелета приложения, а также во всех заглушках (stubs), используемых для создания классов во фреймворке. Кроме того, вводится новый удобный слой абстракции для запуска и взаимодействия с внешними процессами. Также представлен пакет Laravel Pennant, обеспечивающий возможность управления «feature flags» (фича-флагами) вашего приложения.Подробнее о всех изменениях:

    Laravel 10 — Что нового?

    Новая версия фреймворка выйдет буквально на днях. В ней продолжается, начатая в девятой версии, политика ввода возвращаемых типов и аргументов для всех методов скелета приложения, а также во всех заглушках (stubs), используемых для создания классов во фреймворке. Кроме того, вводится новый удобный слой абстракции для запуска и взаимодействия с внешними процессами. Также представлен пакет Laravel Pennant, обеспечивающий возможность управления «feature flags» (фича-флагами) вашего приложения.

    Подробнее о всех изменениях:
    https://laravel.demiart.ru/laravel-10-whats-new/

    • ❤️88
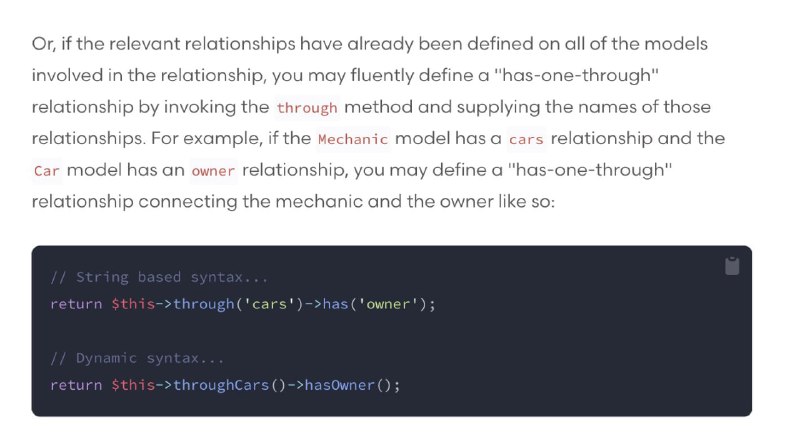
  8. Laravel 9.51: новый красивый способ определения отношений hasOneThrough и hasManyThrough без необходимости помнить порядок ключей.

    Laravel 9.51: новый красивый способ определения отношений hasOneThrough и hasManyThrough без необходимости помнить порядок ключей.

    • ❤️66
  9. Релиз Laravel 9.51

    Релиз Laravel 9.51
    https://github.com/laravel/framework/releases/tag/v9.51.0

    +релизы:
    Breeze 1.18.2
    Dusk 7.6
    Horizon 5.14.1
    Installer 4.3
    Jetstream 2.16.1
    Octane 1.4.1
    Passport 11.6.1
    Sail 1.20
    Telescope 4.13.1
    Valet 3.3.2
    Vapor UI 1.7.1
    Vonage Notification Channel 3.2 Release v9.51.0 · laravel/framework

    • ❤️25
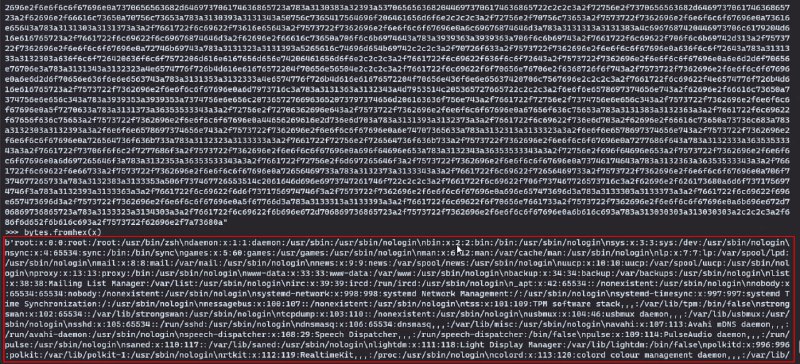
  10. Уязвимость в ImageMagick, приводящая к утечке содержимого локальных файловВ пакете ImageMagick для преобразования изображений, выявлена уязвимость CVE-2022-44268, которая может привести к утечке содержимого файлов при преобразования подготовленного атакующим PNG-изображения. Для атаки достаточно добавить к изображению параметр "profile" с необходимым файловым путём (например, "/etc/passwd") и при обработке подобного изображения, например, при изменении разрешения картинки, в выходной файл будет включено содержимое необходимого файла. Обновление с исправлением уязвимости пока не выпущено, но разработчики ImageMagick рекомендовали в качестве обходного пути для блокирования утечки создать в настройках правило, ограничивающее доступ к определённым файловым путям. В открытом доступе уже размещён скрипт для формирования изображений эксплуатирующих уязвимость.

    Уязвимость в ImageMagick, приводящая к утечке содержимого локальных файлов

    В пакете ImageMagick для преобразования изображений, выявлена уязвимость CVE-2022-44268, которая может привести к утечке содержимого файлов при преобразования подготовленного атакующим PNG-изображения. Для атаки достаточно добавить к изображению параметр "profile" с необходимым файловым путём (например, "/etc/passwd") и при обработке подобного изображения, например, при изменении разрешения картинки, в выходной файл будет включено содержимое необходимого файла. Обновление с исправлением уязвимости пока не выпущено, но разработчики ImageMagick рекомендовали в качестве обходного пути для блокирования утечки создать в настройках правило, ограничивающее доступ к определённым файловым путям. В открытом доступе уже размещён скрипт для формирования изображений эксплуатирующих уязвимость.

    https://www.opennet.ru/opennews/art.shtml?num=58610

    • ❤️49