Laravel World

  1. Как сократить потребление памяти Laravel Queue Workers

    Как сократить потребление памяти Laravel Queue Workers

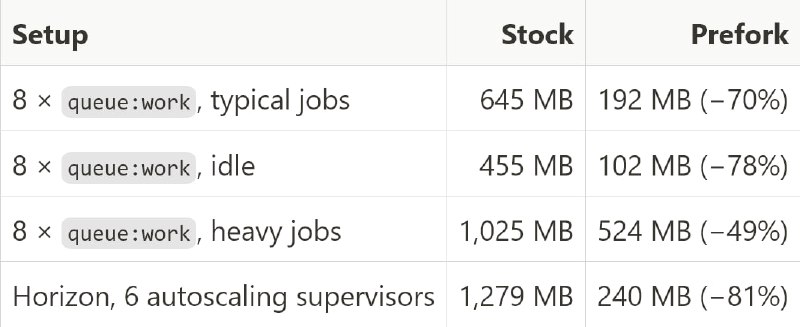
    Каждый процесс queue:work или Horizon загружает собственную копию приложения в оперативную память. Пакет queue-prefork спользует общий OPcache для нескольких воркеров по аналогии с PHP-FPM. При этом каждый процесс сохраняет собственные подключения к БД и Redis. На сервере с 2 ГБ RAM удалось увеличить количество воркеров с 27 до 210 при сохранении прежней пропускной способности.

    https://dev.to/tevkert/your-laravel-queue-workers-keep-8-copies-of-your-app-in-memory-g4d

    • ❤️33
  2. Описание уязвимости

    Описание уязвимости CVE-2026-128064

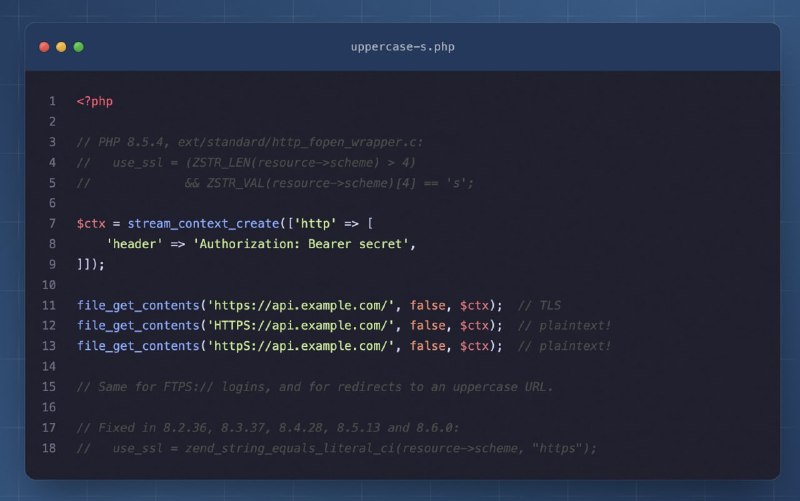
    PHP отправлял данные в открытом виде при использовании заглавной S в httpS://

    file_get_contents('HTTPS://…') пропускал TLS: токены, тело POST и FTPS логины уходили в незашифрованном виде!

    При этом Guzzle, Symfony HttpClient и curl отрабатывали правильно! Проблема затрагивала только stream wrappers PHP: getimagesize, exif_read_data, simplexml_load_file, DOMDocument::load, md5_file, SOAP WSDL и т. д.

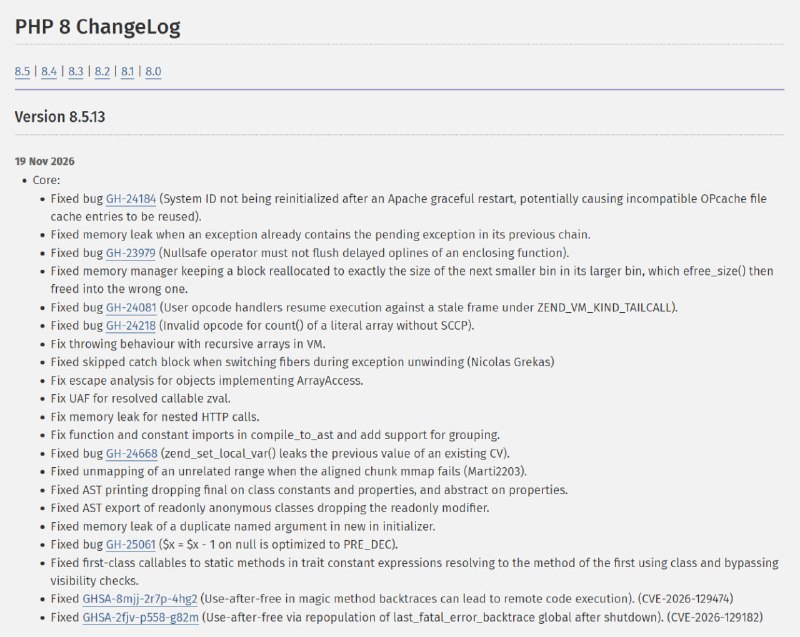
    Исправлено только для 8.2 - 8.6. Багу 20 лет, появился в PHP 5.2

    https://github.com/php/php-src/security/advisories/GHSA-f6gg-rchx-xw8j

    • ❤️30
  3. Релиз PHP 8.6

    Релиз PHP 8.6

    Что нового:
    Partial Function Application — частичное применение аргументов функций с помощью плейсхолдеров ? и ...
    Time\Duration — класс для работы с временными интервалами с наносекундной точностью.
    Polling API — эффективная работа с тысячами одновременных соединений через epoll, kqueue и другие системные механизмы.
    clamp() — ограничение значения заданным диапазоном.
    SortDirection — встроенный enum для направления сортировки.
    Readonly-свойства — поддержка значений по умолчанию.
    DocComments — возможность документировать отдельные параметры функций и методов.
    Stream API — структурированные ошибки и исключения при работе с потоками.
    Производительность — ускорение array_map(), printf(), JSON-кодирования и оптимизация замыканий.
    Безопасность — более строгие настройки сессий по умолчанию и поддержка постквантовой криптографии в Sodium.

    https://www.php.net/releases/8.6/ru.php

    • ❤️47
  4. В MySQL обнаружена критическая уязвимость

    В MySQL обнаружена критическая уязвимость

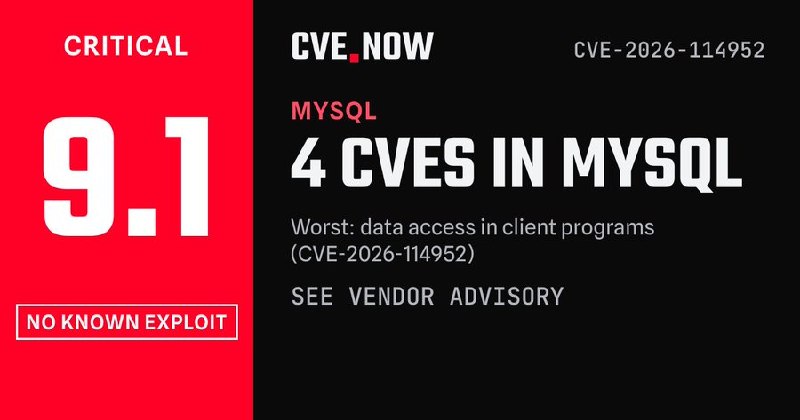
    Oracle сообщила об уязвимости CVE-2026-114952 в компоненте Client Programs, получившей оценку 9,1 из 10 по CVSS. Уязвимость допускает удалённую атаку без аутентификации с возможностью чтения, изменения и удаления данных.

    Затронутые версии MySQL Server:
    8.4.0–8.4.13;
    9.7.0–9.7.4;
    26.10.

    Также затронут MySQL Cluster, включая ветку 8.0.

    Насколько это опасно для обычного сайта? Если MySQL доступен только через localhost или закрытую внутреннюю сеть, риск значительно ниже. Особое внимание следует уделить серверам с открытым наружу портом 3306. На данный момент публичных эксплойтов и подтверждённых атак не обнаружено. Canonical присвоила уязвимости приоритет Medium, несмотря на критическую оценку CVSS. Рекомендуется ограничить сетевой доступ к MySQL и установить обновление безопасности, как только оно станет доступно.

    https://cve.now/CVE-2026-114952

    • ❤️20