
Описание уязвимости
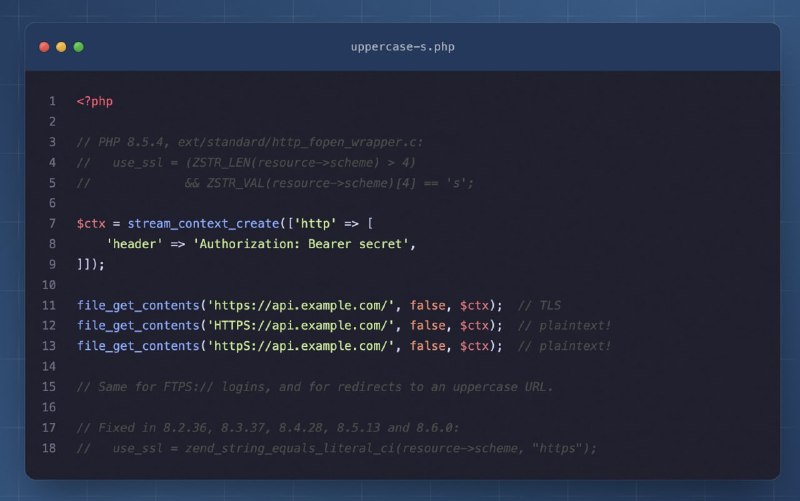
CVE-2026-128064 PHP отправлял данные в открытом виде при использовании заглавной S в httpS://
file_get_contents('HTTPS://…') пропускал TLS: токены, тело POST и FTPS логины уходили в незашифрованном виде!
При этом Guzzle, Symfony HttpClient и curl отрабатывали правильно! Проблема затрагивала только stream wrappers PHP: getimagesize, exif_read_data, simplexml_load_file, DOMDocument::load, md5_file, SOAP WSDL и т. д.
Исправлено только для 8.2 - 8.6. Багу 20 лет, появился в PHP 5.2
https://github.com/php/php-src/security/advisories/GHSA-f6gg-rchx-xw8j
- ❤️27
