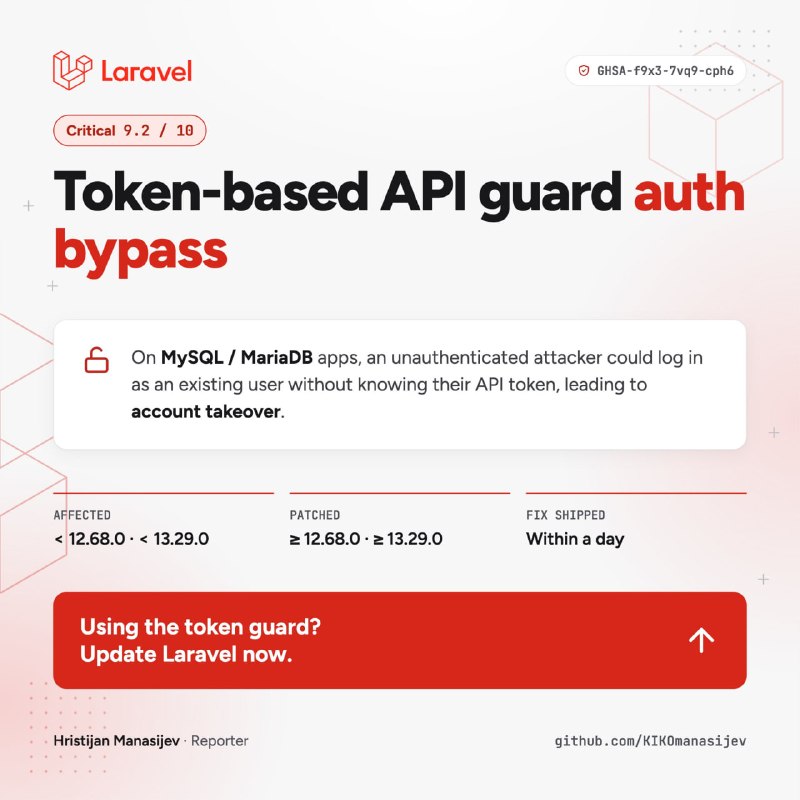
В MySQL/MariaDB guard токенов API Laravel позволял неаутентифицированному злоумышленнику войти как существующий пользователь-жертва. Исправлена в 12.68 & 13.29
https://github.com/laravel/framework/security/advisories/GHSA-f9x3-7vq9-cph6
- ❤️19
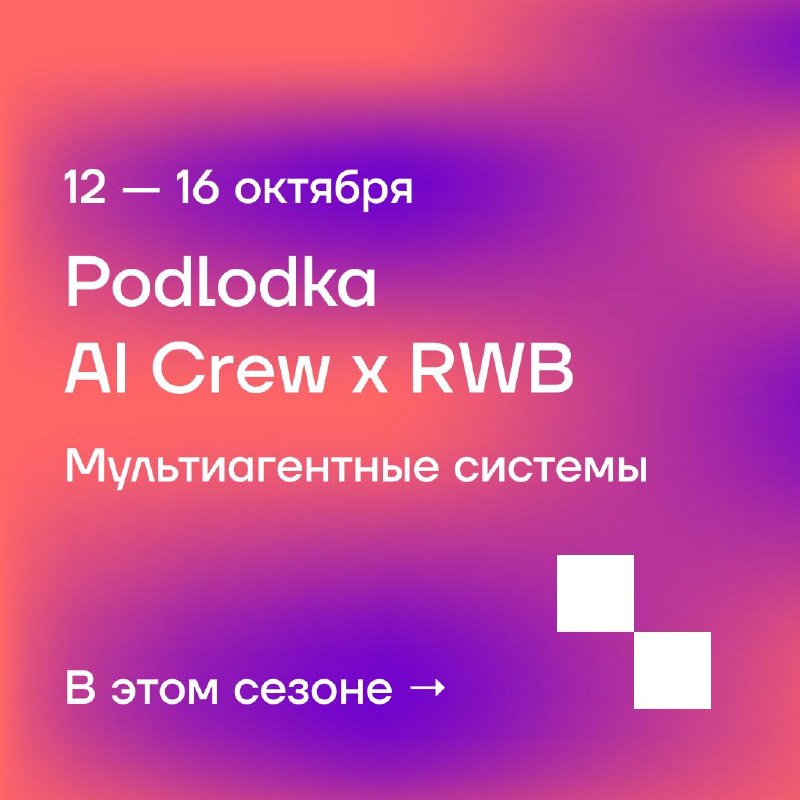
 Строим мультиагентные системы для разработки на Podlodka AI Crew
 Подробностями о сезоне «Мультиагентные системы» делимся на сайте.
 По промокоду laravel получите скидку: https://podlodka.io/aicrew
найти существующий спрос ➡️ собрать минимальную версию продукта ➡️ протестировать на реальных пользователя