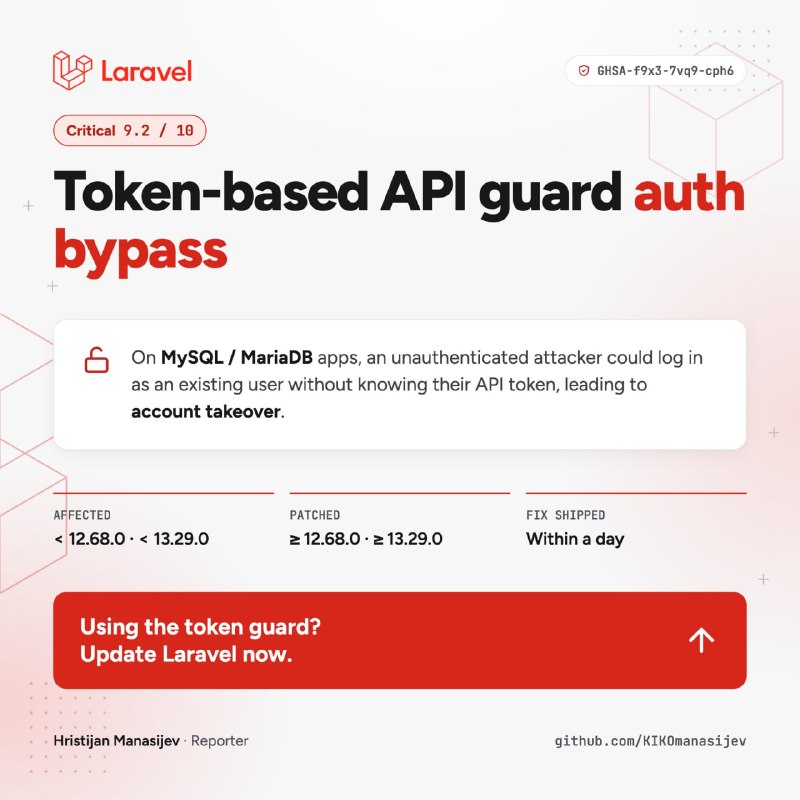
Laravel World16 часов назадКритическая уязвимость обхода аутентификации в Laravel (9.2/10) × В MySQL/MariaDB guard токенов API Laravel позволял неаутентифицированному злоумышленнику войти как существующий пользователь-жертва. Исправлена в 12.68 & 13.29https://github.com/laravel/framework/security/advisories/GHSA-f9x3-7vq9-cph616 часов назад❤️18