
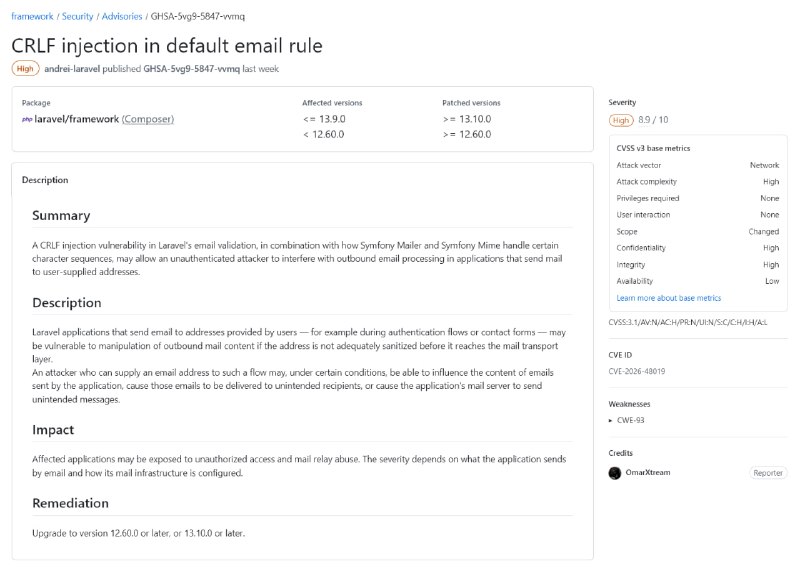
Уязвимость получила идентификатор CVE-2026-48019 и оценку 8.3 балла по шкале CVSS v3 (класс опасности - высокий). Она затрагивает все версии фреймворка 12.x до 12.60.0, а также 13.x до 13.10.0. Злоумышленники могут отправлять письма с любым содержимым прямо из приложения произвольным адресатам.
https://1275.ru/vulnerability/crlf-inektsiya-v-laravel-uyazvimost-vysokogo-urovnya-ugrozhaet-pochtovoy-bezopasnosti-prilozheniy_27074
- ❤️29
