
PHP: разработчики предупредили о дополнительном сценарии RCE (
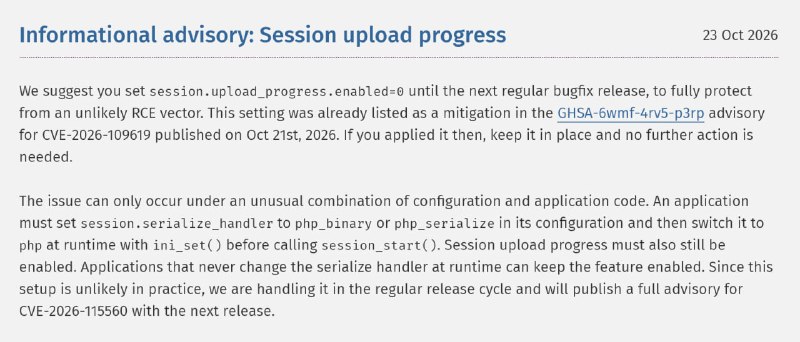
CVE-2026-115560).Уязвимость проявляется при редком сочетании настроек: приложение должно переключать
session.serialize_handler с php_binary или php_serialize на php во время выполнения, при включённом session.upload_progress.До выхода следующего релиза PHP рекомендуется установить
session.upload_progress.enabled=0. Если настройка уже отключена после предыдущего предупреждения о CVE-2026-109619, дополнительных действий не требуется.Исправление войдёт в очередной плановый релиз PHP.
- ❤️15
